Inhalt dieses Ratgebers
In der Suche erscheinen fremde Unterseiten unter Ihrer Domain, Besucher melden Weiterleitungen, oder im WordPress-Bereich taucht ein unbekanntes Administratorkonto auf. Solche Beobachtungen gehören zeitnah untersucht. Eine verschwundene Spamseite oder eine wieder sichtbare Startseite genügt anschließend noch nicht, um eine vollständige Wiederherstellung festzustellen.
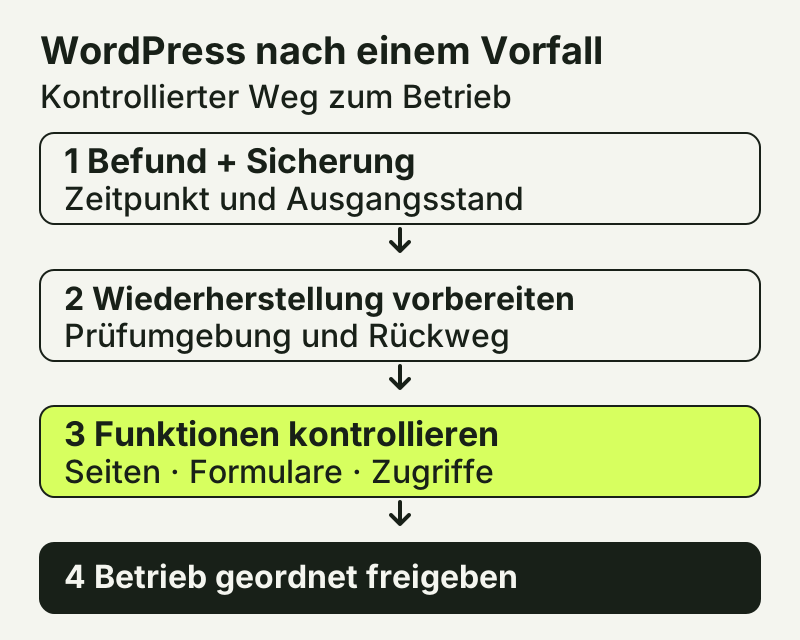
Für einen sinnvollen Auftrag müssen Ausgangsstand, untersuchte Bereiche und das Ergebnis nachvollziehbar sein. Der folgende Ablauf erklärt die Zusammenarbeit mit professioneller Hilfe. Er ist keine Anleitung, verdächtige Dateien selbst zu löschen. Wie weit eine Untersuchung gehen kann, hängt unter anderem von vorhandenen Protokollen, Sicherungen und dem Zugriff auf die betroffenen Systeme ab.
Beobachtungen festhalten, bevor der Zustand verändert wird
Notieren Sie betroffene Adressen, Fehlermeldungen und den Zeitpunkt der ersten Beobachtung einschließlich Zeitzone. Halten Sie fest, ob sich das Verhalten nach Anmeldung, auf einem anderen Gerät oder über einen Suchtreffer unterscheidet. Ein Screenshot und die genaue URL sind hilfreicher als die Beschreibung „Die Seite spinnt“. Führen Sie keine wiederholten Besuche verdächtiger Downloadziele durch, nur um weitere Bilder zu sammeln.
Die offizielle WordPress-Hilfe zu gehackten Websites betont das Dokumentieren von Symptomen und die Abstimmung mit dem Hoster. Der Hostinganbieter kann zusätzliche Beobachtungen oder Sperren erklären. Eine Störung allein beweist noch keinen Einbruch; ein konkreter unautorisierter Zugriff muss jedoch anders bearbeitet werden als ein gewöhnlicher Darstellungsfehler.
Ein fiktiver Betrieb mit Spam-URLs
Das Beispiel ist frei erfunden. Ein Elektrofachbetrieb entdeckt am Dienstag fremde Produktseiten unter seiner Domain. Die eigentlichen Leistungsseiten öffnen sich weiterhin normal. Am Montag wurde ein Plugin aktualisiert; ob dies mit dem Vorfall zusammenhängt, ist zunächst unbekannt. Die letzte sichtbare Sicherung stammt vom Wochenende und wurde bisher nicht testweise wiederhergestellt.
Der Betrieb beauftragt deshalb zuerst die Aufnahme des Zustands und die Prüfung der vorhandenen Sicherungen. Die Spam-URLs werden als Beobachtung aufgenommen, die Pluginänderung als zeitlicher Hinweis. Beides wird nicht voreilig zur bestätigten Ursache erklärt. Dieser Unterschied verhindert, dass ein zufällig benachbartes Ereignis als Erklärung dient und der tatsächliche Eintrittsweg ungeprüft bleibt.
Betroffene Zugänge und den aktuellen Bestand sichern
Mit Hoster und Fachperson wird abgestimmt, welche Zugänge eingeschränkt und welche laufenden Funktionen vorübergehend begrenzt werden müssen. Dazu können Websiteverwaltung, Hostingkonto und technische Verbindungen gehören. Bei einem Shop oder Buchungssystem ist zugleich zu klären, wie mit neuen Vorgängen umgegangen wird. Eine abgestimmte Begrenzung braucht eine verantwortliche Person und eine verständliche Information für den Betrieb.
Vor Bereinigung oder Rückspielen einer älteren Fassung wird der aktuelle Bestand kontrolliert gesichert. Diese Kopie kann für die Untersuchung nötig sein, ist aber kein sauberer Wiederherstellungsstand. Sie wird getrennt behandelt und nicht als neue produktive Website freigegeben. Ein möglicherweise betroffener Arbeitsplatz und weitere verbundene Konten werden in die Eingrenzung einbezogen.
| Bereich | Festzuhalten | Offene Entscheidung |
|---|---|---|
| Beobachtung | URLs, Zeitpunkt, Screenshots, sichtbares Verhalten | Welche Bereiche sind betroffen? |
| Sicherungen | Datum, enthaltene Dateien und Datenbank, Zugriff | Welcher Stand ist als Rückweg geeignet? |
| Laufender Betrieb | Formulare, Bestellungen, Buchungen, E-Mail-Verbindungen | Was wird vorübergehend begrenzt? |
| Zugänge | Zuständige Personen und verbundene Dienste | Welche Zugriffe müssen neu geordnet werden? |
| Abschluss | Prüfumfang, Ergebnisse, verbleibende Unsicherheit | Wer gibt den Betrieb wieder frei? |
Die Wiederherstellung in einer kontrollierten Umgebung vorbereiten
Eine WordPress-Sicherung besteht nicht allein aus einigen Bildern oder einem exportierten Beitrag. Die WordPress-Dokumentation zu Backups behandelt Dateien und Datenbank. Für die Wiederherstellung müssen Umfang und Zusammenspiel geprüft werden. Ein vorhandenes Archiv ist daher zunächst ein Kandidat, dessen Inhalt und Verwendbarkeit festgestellt werden.
Im fiktiven Betrieb wird die Wochenendsicherung zuerst in einer abgegrenzten Prüfumgebung untersucht. Diese Umgebung darf keine echten Bestellnachrichten versenden oder fremde produktive Systeme verändern. Sie ermöglicht den Vergleich von Inhalten, verwendeter Software und beobachteten Auffälligkeiten. Erst danach wird festgelegt, welche geprüften Bestandteile für den zukünftigen Betrieb verwendet werden können.
Ein älteres Datum beweist keinen unbeeinträchtigten Stand. Auch eine Sicherung kann bereits unerwünschte Änderungen enthalten. Umgekehrt kann ein Rückspielen legitime neue Beiträge oder Anfragen verlieren. Für den Elektrofachbetrieb wird deshalb dokumentiert, welche Änderungen seit dem Wochenende erhalten werden müssen und wie sie nach Prüfung übernommen werden. Ungeprüfte aktuelle Dateien werden nicht allein aus Bequemlichkeit zurückkopiert.
Ursache, Bereinigung und Softwarestand zusammen betrachten
Die technische Untersuchung soll auffällige Änderungen eingrenzen und, soweit anhand der vorhandenen Daten möglich, ihren Eintrittsweg erklären. Relevante Bereiche können Dateien, Datenbankinhalte, Benutzerkonten und technische Konfiguration sein. Eine reine Sichtkontrolle der Startseite reicht dafür nicht. Bei komplexen oder wiederkehrenden Vorfällen kann ein spezialisierter Dienstleister mit entsprechendem Untersuchungsumfang erforderlich sein.
Der zukünftige Softwarestand wird anhand vertrauenswürdiger Bezugsquellen, benötigter Funktionen und Kompatibilität vorbereitet. Die WordPress-Dokumentation zur Absicherung behandelt unter anderem aktuelle Software, Zugriffsrechte und Sicherungen. Diese Maßnahmen werden auf die untersuchte Installation abgestimmt. Ein zusätzlich installiertes Sicherheitsplugin ist für sich genommen kein Nachweis, dass alle Veränderungen entfernt oder ihre Ursachen behoben wurden.
Wenn Hinweise auf einen Zugriff auf Kunden- oder andere personenbezogene Daten vorliegen, muss der Verantwortliche die möglichen Folgen zügig mit dafür geeigneter fachlicher Unterstützung bewerten. Die technische Wiederherstellung beantwortet diese Frage nicht automatisch. Dokumentieren Sie daher, welche Datenbestände betroffen sein könnten und welche Erkenntnisse tatsächlich vorliegen, statt aus einem normalen Seitenaufruf Entwarnung abzuleiten.
Fünf Abnahmepunkte vor der Freigabe
- Geprüften Ausgangsstand benennen: Die Übergabe nennt verwendete Sicherungen und Softwarestände sowie den Umfang der untersuchten Auffälligkeiten.
- Betroffene Wege nachprüfen: Bekannte Spam-URLs, Weiterleitungen und unautorisierte Konten werden anhand der Befundliste kontrolliert. Das Ergebnis wird festgehalten.
- Geschäftsfunktionen testen: Eine abgesprochene Formularnachricht, gegebenenfalls eine Testbestellung und wichtige Downloads werden vom Einstieg bis zum vorgesehenen Ziel geprüft.
- Zugriffe und Verbindungen ordnen: Berechtigte Konten, erneuerte Zugangsmöglichkeiten und benötigte externe Dienste werden mit den Verantwortlichen abgestimmt.
- Rückweg und Beobachtung vereinbaren: Es gibt einen geprüften Sicherungsstand, eine zuständige Person und konkrete Kriterien für die Nachkontrolle.
Ein nachvollziehbares Abschlussprotokoll verlangen
Der Bericht nennt festgestellte Befunde, ausgeführte Maßnahmen und geprüfte Funktionen. Er trennt bestätigte Ursachen von Hinweisen und offenen Fragen. Eine Untersuchung ohne geeignete Protokolle kann Grenzen haben; diese gehören ausdrücklich in die Übergabe. Ein unauffälliger Scannerlauf darf als Teilprüfung dokumentiert werden, aber nicht als umfassende Garantie eines dauerhaft sicheren Betriebs.
Eventuelle Suchmaschinenwarnungen oder fremde indexierte URLs benötigen anschließend einen eigenen Bearbeitungsschritt. Die Wiederherstellung und die spätere Verarbeitung durch Suchsysteme haben unterschiedliche Zeitpunkte. Der Artikel Website bei Google nicht gefunden erklärt die Prüfung konkreter URLs. Für den laufenden Normalbetrieb folgt danach eine passende Vereinbarung zur WordPress-Wartung.
Für eine Anfrage an PEMKO nennen Sie die Website, beobachtete Symptome und den ungefähren Zeitpunkt. Ergänzen Sie, ob der Hoster bereits reagiert hat und ob Sicherungen vorhanden sind. Passwörter gehören nicht ins öffentliche Anfrageformular. Der benötigte Zugriff wird nach der Eingrenzung abgestimmt, ebenso ein möglicher zusätzlicher Spezialist und die Grenzen des übernommenen Auftrags.
Ihr nächster Schritt
Besprechen wir Ihre Website.
Welche Leistungen bieten Sie an? Was soll ein Besucher auf Ihrer Website erledigen können? Mit diesen Angaben beginnt die Planung.
Projekt anfragenAktualisiert am 01.10.2026 · Weitere Ratgeber